基本情報でファイアウォール・IDS・IPS・WAFを見分けるときは、何を調べて、異常を見つけた後に何をするかに注目すると整理できます。パケットフィルタリング型のファイアウォールは通信条件で許可・拒否を決め、IDSは検知して通知、IPSは検知した通信を遮断、WAFはWebアプリケーションへのリクエストを検査します。
「遮断する」という一語だけでは、ファイアウォールとIPSとWAFの区別はつきません。この記事では、四つの役割を比較したうえで、問題文の条件から選択肢を絞る手順を説明します。後半の例題は理解を確かめるための独自問題で、IPAの過去問を転載したものではありません。
- 通信条件・攻撃の兆候・Webリクエストという検査対象の違い
- IDSの通知とIPSの遮断を選択肢で区別する方法
- 許可したポートを通るWeb攻撃とWAFの役割
- 誤検知・暗号化通信・多層防御を踏まえた判断
基本情報のFW・IDS・IPS・WAFの違い
対象と動作で四つを比較する
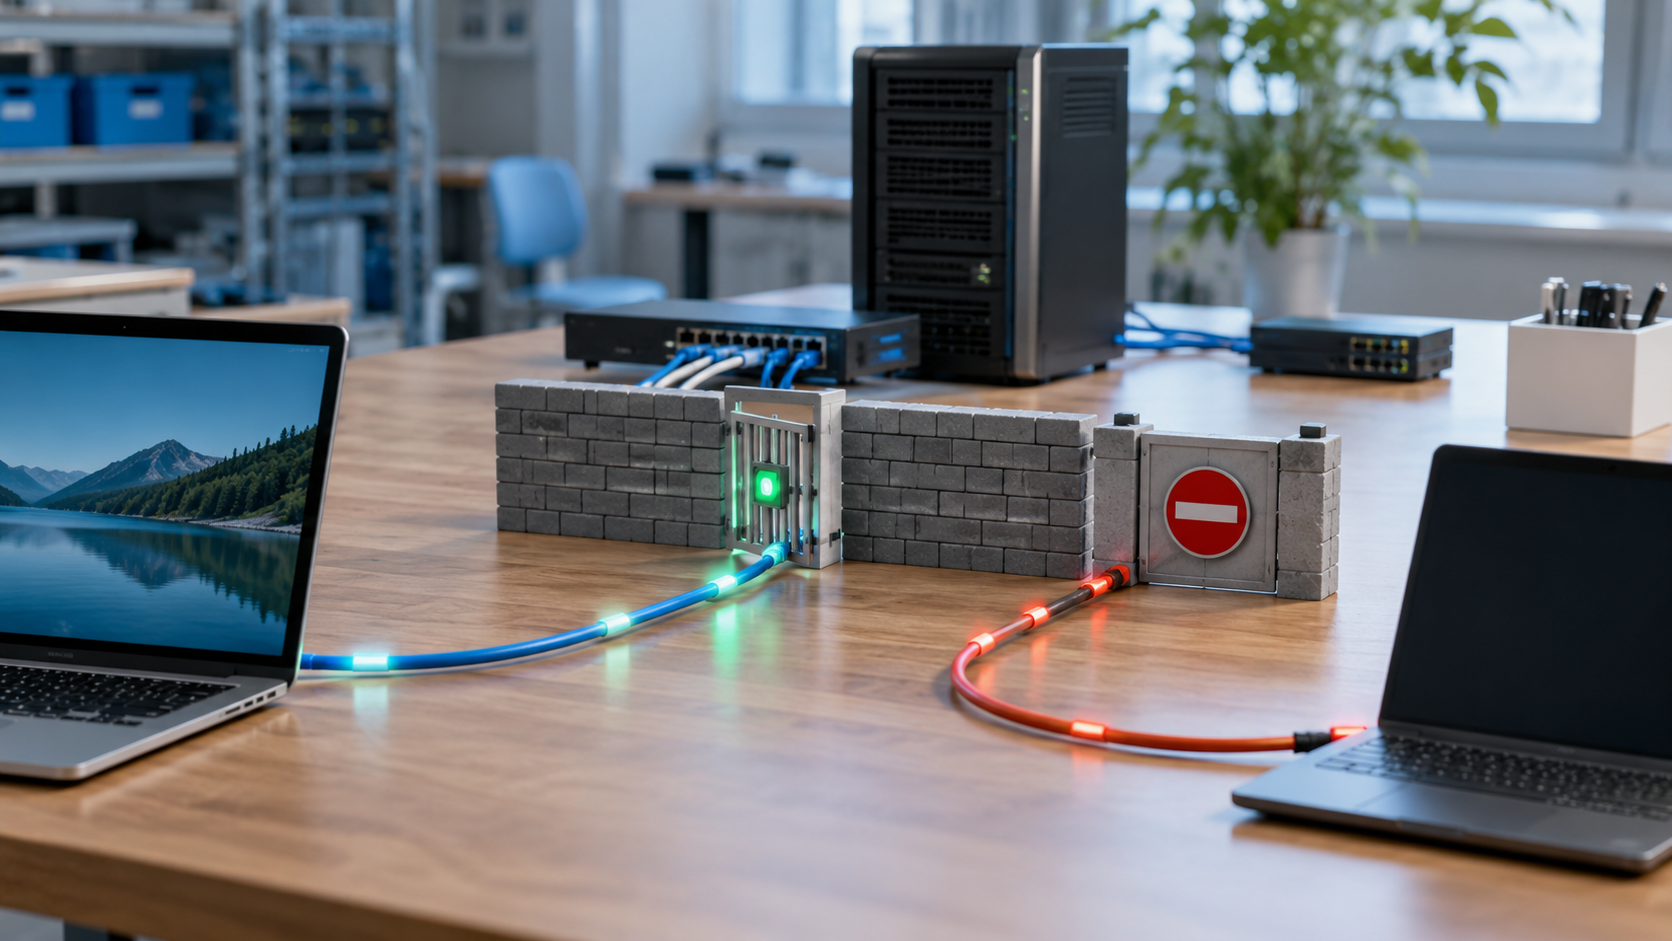
最初に「許可してよい通信かを条件で判断する機能」と「通信や動作から攻撃の兆候を調べる機能」を分けましょう。前者の代表がパケットフィルタリング型のファイアウォールです。後者にはIDS・IPS・WAFがありますが、発見後の動作と守る対象が異なります。
次の表は、基本的な機能を比較するための整理です。実際の製品は複数の機能を備えることがあるため、製品名だけで判断するのではなく、問題文に書かれた機能を読むことが大切です。FWはFirewallの略で、ファイアウォールを指します。
| 対策 | 主に着目する情報 | 基本的な動作 | 見分ける手掛かり |
|---|---|---|---|
| パケットフィルタリング型FW | IPアドレス・ポート番号・プロトコルなど | 設定した条件で通信を許可・拒否 | 通信条件に基づくアクセス制御 |
| IDS | 通信やホストの動作にある攻撃の兆候 | 検知・記録・管理者への通知 | 不正侵入検知、警告を発する |
| IPS | 通信やホストの動作にある攻撃の兆候 | 検知した攻撃の遮断・防止 | 不正侵入防止、自動で止める |
| WAF | WebアプリケーションへのHTTPリクエストなど | ルールに沿ってWeb攻撃を検査・防御 | Webアプリケーション保護 |
表の読み方で特に大切なのは、IDSとIPSは「発見した後の行動」、WAFは「Webアプリケーションという対象」が識別点になることです。WAFにも検知や遮断の機能があるため、「検知できるからIDS」「遮断できるからIPS」という一対一の暗記は避けましょう。
基礎的な区別は、IPA「情報セキュリティ10大脅威2023」の共通対策資料のIDS・IPS・WAFの説明で確認できます。本記事はこの区別を出発点に、条件付きの例で使い分けを考えます。
FWは通信条件で許可・拒否する
パケットフィルタリングは、パケットに含まれる送信元・宛先IPアドレス、送信元・宛先ポート番号、プロトコルなどを、あらかじめ設定したルールと照合する方式です。IPアドレスは通信相手を、ポート番号は通信先のサービスを識別する手掛かりになります。
例えば、公開WebサーバーへのHTTPS接続に使うTCPの宛先ポート443は許可し、インターネットから管理用サービスへの接続は拒否する、という設定が考えられます。同じサーバーに届く通信でも、宛先サービスの条件が異なれば扱いを変えられるわけですね。これは学習用の例であり、実環境の設定をそのまま指定するものではありません。
ここで区別したいのが、通信経路を開ける判断と、入力内容が安全かという判断です。HTTPSを利用するために443番ポートを許可しても、その通信の中で送られるWebフォームへの入力がすべて正しいと認定したことにはなりません。通信条件が許可ルールに合うことと、Web攻撃ではないことは別の条件です。
問題文に「送信元IPアドレスと宛先ポート番号に基づいて通過を制御する」とあれば、まずパケットフィルタリングを考えます。一方、「注文フォームに送られた文字列の内容を調べる」とあれば、アドレスとポートだけで判定する説明では足りません。何を判断材料としているかを確認しましょう。
ファイアウォール全般を「中身を一切見ない装置」と決めつけるのも誤りです。ステートフルインスペクションは接続状態を追跡し、アプリケーションプロキシなどはより上位の通信を扱います。NISTのファイアウォールガイド(SP 800-41 Rev.1)でも複数の方式が区別されています。「パケットフィルタリング型」という前提を付けて比較するのが安全です。
IDSは異常を検知して知らせる
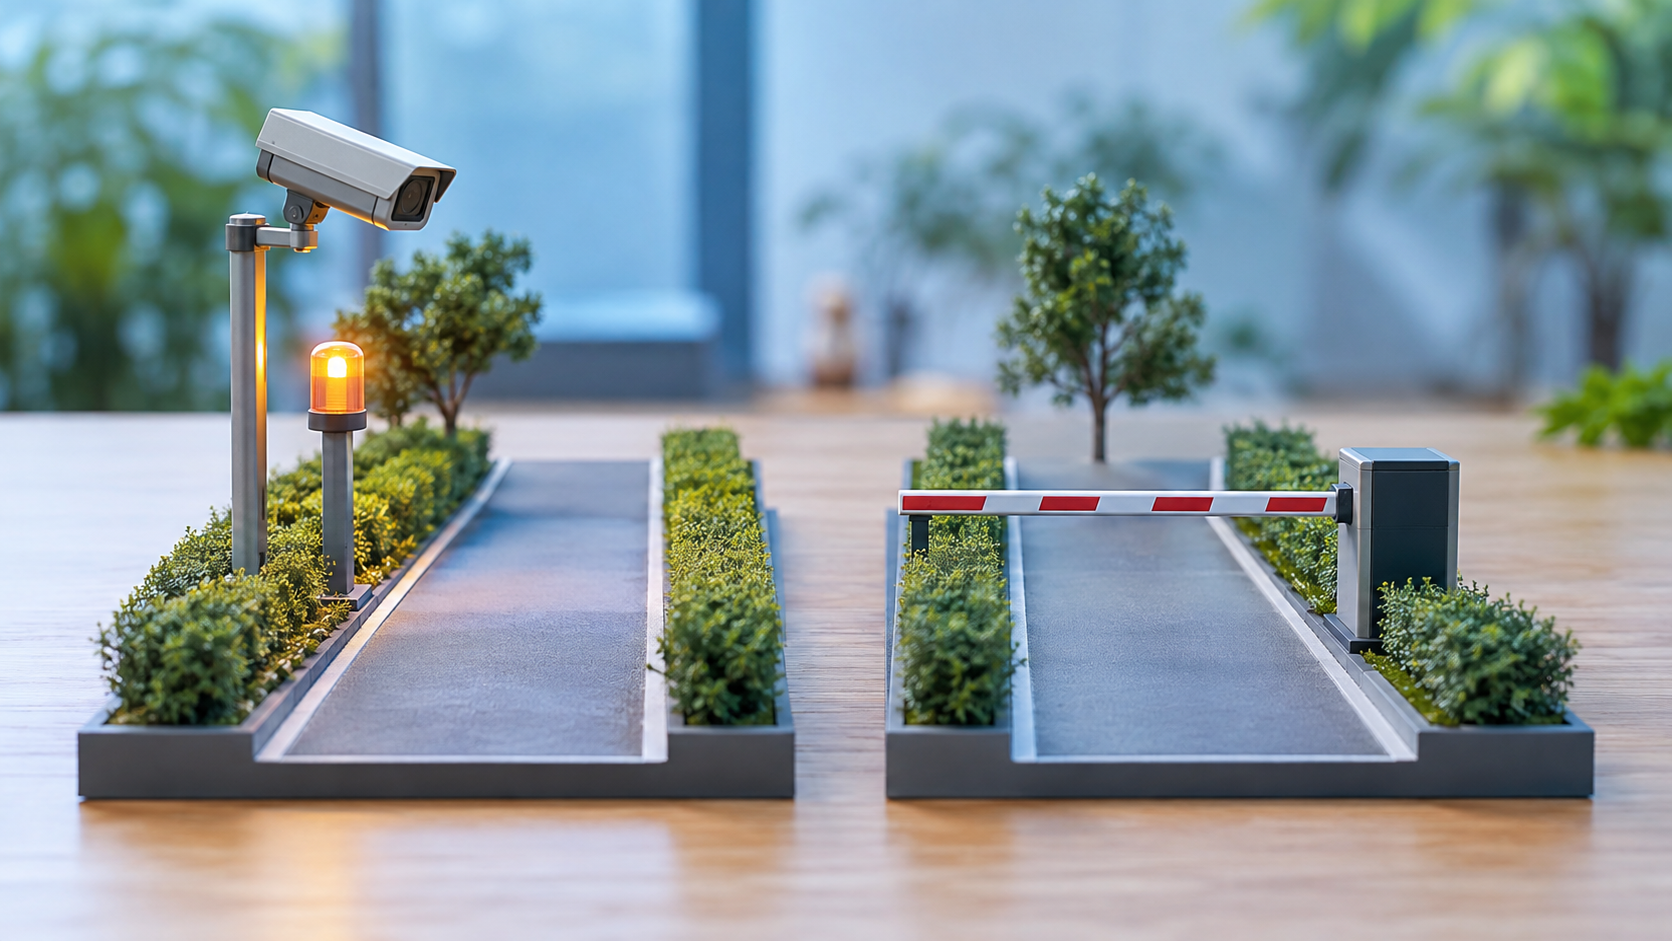
IDSはIntrusion Detection Systemの略で、不正侵入検知システムです。不審な通信や動作を見つけ、管理者が対応するための情報を提供します。基本的な役割は検知と通知であり、IDS単体がその通信を自動遮断するとは考えません。
ネットワーク型のIDSでは、スイッチのミラーポートなどで複製した通信を監視する構成が代表的です。利用者とサーバーを結ぶ本来の通信経路の横で、観測用のコピーを調べるイメージになります。異常を知らせても、本来の経路がその場で閉じるわけではありません。
学習用の場面として、夜間に普段と違う接続が集中し、IDSが担当者へ警告を送ったケースを考えます。この時点で分かるのは「調査が必要な兆候が検知された」ことです。攻撃だったか、許可された作業だったかを確認し、遮断が必要なら担当者や連携先の仕組みが別途対応します。警告が出た事実だけで被害防止まで完了したとは言えません。
また、IDSには特定のコンピュータ内のログや活動を監視するホスト型もあります。「IDSは必ずネットワーク境界の専用機器」と覚えると、ホスト型の説明を読んだときに混乱します。設置場所の違いと、検知後に通知する役割を分けて理解しましょう。
選択肢では、「異常を検出し管理者へ警告する」と「異常を検出した通信を自動遮断する」の後半を見比べます。前半が似ているため、冒頭の「異常を検出」だけを読んで判断しないのがコツです。外部の防御機能と連携する製品の話が出た場合は、通知を出す機能と実際に止める機能を区別して読みます。
IPSは検知した攻撃を止める
IPSはIntrusion Prevention Systemの略で、不正侵入防止システムです。攻撃の兆候を調べる点はIDSと共通しますが、検知した通信を遮断するなど、防御の動作まで担うことが識別点になります。「通知しない仕組み」という意味ではなく、通知に加えて止める機能を持つと考えましょう。
ネットワーク型IPSでは、通信が装置を通過するインライン構成が代表的です。利用者からサーバーへ進む経路上で検査できるため、攻撃と判定した通信をそこで止められます。IDSの代表的な受動監視の構成と比べると、観測だけの場所にいるか、通過の可否を変えられる場所にいるかの違いが見えます。
IPSが不審な通信を遮断した場合、その通信に対する反応は人が通知を読んでから操作する方式より直接的です。ただし、検知できなかった攻撃もすべて防げるわけではありません。判断に使う情報や設定、検査可能な通信に限界があります。「IPSがあるから侵入は起きない」という保証にはつながらない点も押さえてください。
さらに、正常な通信を攻撃と誤認すると、業務上必要な接続まで止まるおそれがあります。防御機能の比較問題では、攻撃を止める利点だけでなく、この影響を問われることがあります。強く遮断すれば無条件に正解なのではなく、何を守り、停止がどのような影響を生むかという設問の条件に沿って判断します。
IDS・IPSの方式、インラインと受動監視、ホスト型とネットワーク型の分類は、NISTの侵入検知・防止ガイド(SP 800-94)で説明されています。試験学習では、機能・配置・検知方式を別々の軸として整理すると、似た用語が混ざりにくくなります。
WAFはWebリクエストを調べる
WAFはWeb Application Firewallの略で、Webアプリケーションを保護するための仕組みです。Webサーバーの前面やサーバー内などで、HTTPリクエストを検査し、Web攻撃に対応するルールに沿って処理します。名称にファイアウォールと入っていますが、パケットのアドレスやポートだけを見て通信を振り分ける機能とは着眼点が異なります。
例えば、問い合わせフォームや検索欄から送られた入力、URLのパラメータなどが検査対象になり得ます。SQLインジェクションやXSSのようなWebアプリケーションに関わる攻撃は、WAFの役割を考える代表例です。ただし、何をどこまで検査して防げるかは、ルールや構成に依存します。
ここで「WAFはWebの通信なら何でも安全にする」と広げないことが大切です。リクエストが攻撃ルールに一致しなかった場合でも、アプリケーションの権限設定が正しいとは限りません。正規の利用者が許可されていない他人のデータを取得できる設計上の不備などは、アプリ側の認可処理も含めて対策する必要があります。
また、WAFはプログラムそのものを書き直す仕組みではありません。攻撃リクエストを遮断する対策と、脆弱な処理を修正する対策は役割が異なります。入力の扱いやデータベース操作など、アプリケーション側で必要な修正をWAFの導入だけで済ませたと考えないようにしましょう。この位置づけはIPA「WAF読本」でも確認できます。
AWS WAFの公式資料では、ルールに対する動作としてAllow・Block・Countなどが示されています。WAFでも、数を記録する設定と実際に遮断する設定を区別する必要がある具体例です。AWS WAFのルールアクションを踏まえ、問題文が求める「Webの対象」と「防御の動作」の両方を読みましょう。
攻撃そのものの成り立ちが曖昧な場合は、基本情報のXSS・SQLインジェクション・CSRFの違いで確認できます。本記事では攻撃手順を広げず、対策が検査する対象と限界に絞って整理します。
基本情報でFW・IDS・IPS・WAFを見分ける
問題文を三つの質問で読む
選択肢を読む前に、「何を守るのか」「何を材料に判定するのか」「判定後に何をするのか」の三つを問題文から抜き出しましょう。守る対象だけ、あるいは動作だけでは候補が複数残ります。三つを組み合わせて、設問に必要な機能を特定します。
例えば「外部からWebサーバーへの接続を制御する」とだけ書かれていたら、まだFWかWAFかを決める材料が足りません。続いて「宛先ポート番号に基づく」ならパケットフィルタリング、「フォーム入力に含まれる不正な文字列に基づく」ならWAFを検討します。同じWebサーバーを守る説明でも、検査する情報が違います。
- 守る対象を確認する:ネットワークの通信か、特定のホストか、Webアプリケーションか
- 判断材料を確認する:IP・ポートなどの条件か、攻撃の兆候か、Webリクエストの内容か
- 発見後の動作を確認する:記録・通知までか、通信の遮断まで必要か
この手順なら、「不正」という語が入っているだけでIPSを選ぶ失敗を避けられます。不要な接続を条件で拒否したいのか、攻撃の兆候を検知して知らせたいのか、Web入力を検査したいのかを、動詞と目的語の組で読みます。機器の名前を先に思い浮かべるより、求められた仕事を先に書き出す方が整理しやすいですね。
OSI参照モデルの層が出たときは、IPアドレスはネットワーク層、TCP・UDPとポートはトランスポート層、HTTPはアプリケーション層という対応が助けになります。ただし、IDS・IPSの解析範囲を一つの層だけに固定しないでください。上位プロトコルの活動を解析する場合もあり、最終判断は問題文の機能説明に合わせます。
さらに、配置図があるときは、監視対象の通信が観測点を通るかを確認します。経路から外れた場所の装置は、存在するだけでその通信を検査できるわけではありません。コピーを受けるIDSが描かれているなら、元の通信を直接通過させるIPSとの違いを、線のつながりから読み取れます。
独自例題で選択肢を絞る
ここからは、基本機能を答える独自の確認問題です。候補をFW・IDS・IPS・WAFの四つとし、FWはパケットフィルタリング型、他の装置もそれぞれの基本機能だけを持つ前提で考えてください。統合製品の追加機能を想像して、問題の条件を変えないことがポイントです。
通信条件を指定された場合
例題:公開サーバーへの接続を、送信元IPアドレスと宛先ポート番号の組合せに基づいて許可・拒否したい。どの機能が最も直接対応するでしょうか。
答えはパケットフィルタリング型FWです。必要なのはアドレスとポートの条件に沿ったアクセス制御であり、フォーム入力の検査や、攻撃の発見後の通知は条件に含まれていません。「拒否する」と書かれていても、判断材料が通信条件なのでIPSとは区別します。
知らせることが目的の場合
例題:複製したネットワーク通信から攻撃の兆候を検出し、担当者に警告する。装置自身による自動遮断は行わない。この機能を何と呼ぶでしょうか。
答えはIDSです。「攻撃を検出」という部分はIPSにも当てはまりますが、今回は「警告する」「自動遮断は行わない」という条件が決め手です。問題文の後半まで読むことが必要で、観測用のコピーを調べる構成も説明と整合します。
自動遮断が必要な場合
例題:ネットワーク上で検知した攻撃通信を、人の判断を待たず経路上で遮断する。Webアプリケーションだけを対象とした説明ではない。どの基本機能が対応するでしょうか。
答えはIPSです。攻撃を検知した後に止める動作が必要なので、通知を基本とするIDSでは条件を満たせません。FWとの違いは、アドレスやポートの一致だけではなく攻撃の兆候を判定している点です。自動遮断による正常通信への影響も、続く設問で確認するべき条件になります。
Webの入力を調べる場合
例題:HTTPSで公開するWebアプリケーションについて、フォームに送られるHTTPリクエストからSQLインジェクションの兆候を検出し、該当するリクエストを遮断したい。Web攻撃への対策としてどれを選ぶでしょうか。
答えはWAFです。HTTPSを提供するためのポートを許可することと、Webリクエストの入力を検査することを分けて考えます。「遮断」だけを見てIPSに飛びつかず、「Webアプリケーション」「HTTPリクエスト」という対象を合わせて読みます。実際に検査できる暗号化通信の扱いは、次の注意点も関係します。
誤検知と暗号化通信の限界
誤検知は、正常な通信を攻撃と判断してしまうことです。見逃しは、攻撃を正常として通したり、検知できなかったりすることです。この二つは別の失敗なので、「検知が多いほど安全」とだけ評価しないようにしましょう。通知が多すぎれば調査の負担が増え、遮断まで行えば正規のサービス利用を妨げることがあります。
検知方式にも違いがあります。シグネチャ型は登録した攻撃の特徴と照合し、アノマリ型は通常の状態からの逸脱を調べます。前者では未登録の特徴を捉えにくい場合があり、後者では普段と違う正当な作業を異常と判断する場合があります。これは「IDSはシグネチャ型、IPSはアノマリ型」という区別ではありません。検知方式と検知後の動作は別の軸です。
HTTPSなどで通信内容が暗号化されている場合、経路上の装置はそのままでは内容を読めません。内容の検査には、復号した後の通信を観測するなど、検査できる配置や構成が必要です。NISTのSP 800-94でも、ネットワーク型の暗号化通信の限界と、復号後やホストで観測する考え方が説明されています。
従って「HTTPSだからWAFは使えない」も、「WAFならどこに置いてもHTTPSの中身が読める」も極端です。HTTPSを扱える構成であるか、どの位置で通信が復号され、どこで検査されるかを確認します。試験で構成の前提が示されていたら、暗号化・復号の位置を図の上で追うと判断しやすくなります。
運用では、検知結果を調べ、正常な通信への影響を確かめてからルールを調整します。例えばAWS WAFのテスト・調整手順は、Countによる評価などを説明しています。学習上も「ルールを入れたこと」と「期待する動作を確認したこと」を区別すると、検知・通知・遮断が混ざらなくなります。
組み合わせても残る課題を考える
多層防御とは、一つの機能ですべてを防ごうとせず、役割の違う対策を組み合わせる考え方です。学習用の公開Webサービスを例にすると、不要な接続の制限、攻撃の兆候の監視・遮断、Webリクエストの検査は、それぞれ違う条件を確認する仕事として整理できます。
| 求める仕事 | 対応を考える機能 | それだけでは済まないこと |
|---|---|---|
| 公開に必要のない通信を通さない | FWのアクセス制御 | 許可した通信内の入力が安全とは限らない |
| 不審な通信を担当者へ知らせる | IDSの検知・通知 | 通知後の調査や対応が必要 |
| 検知した攻撃通信を止める | IPSの防御機能 | 誤遮断や検知できない攻撃への配慮が必要 |
| Web入力に関わる攻撃を調べる | WAFのWebリクエスト検査 | アプリケーションの脆弱性修正や認可が必要 |
例えば、あるWebリクエストがFWの許可条件に一致して通過し、その後WAFのルールに一致して遮断されても、FWが故障していたことにはなりません。前者は経路の通信条件を、後者はWebの入力内容を判断しています。異なる基準を持つからこそ、補完関係として意味があります。
一方で、FW・IPS・WAFを導入しても、正規アカウントの権限を過大にした問題が自動的に解決するわけではありません。認証・認可、脆弱性修正、端末の保護、バックアップなどは別の仕事です。設問が盗聴を防ぐ暗号化や、権限の制限を求めているなら、本記事の四択だけに答えを狭めないようにしましょう。
大量通信で回線が埋まるようなDDoS攻撃についても、下流の装置が通信を検知・遮断できることと、回線の容量を確保できることは同じではありません。「IPSを入れればすべてのDDoSを防げる」と断定せず、攻撃の規模や防御位置を含めた前提を見る必要があります。AWSもWAFとShieldなどの役割を区別して説明しています。
また、UTMは複数のセキュリティ機能を統合して扱う製品の考え方です。機器が一台にまとまっていても、アクセス制御と侵入検知・防御の仕事の違いは残ります。構成図の箱の数を数えるより、その箱の中でどの機能が働くかを読むことが、統合製品の説明にも対応するコツになります。
基本情報のFW・IDS・IPS・WAFまとめ
ファイアウォール・IDS・IPS・WAFの違いは、検査対象と判定後の動作を組み合わせると見分けられます。パケットフィルタリング型FWは通信条件で許可・拒否を決め、IDSは攻撃の兆候を検知して通知、IPSは検知した攻撃を遮断、WAFはWebアプリケーションへのリクエストを検査する、と整理しましょう。
復習では、装置名を隠して四つの機能を自分の言葉で説明してみてください。「自動で止めるなら何か」だけでなく、「何を材料として止めるのか」まで答えられれば、単語の暗記から一歩進めています。迷った問題は、対象・判断材料・動作のどれを読み違えたかを確認すると、同じ失敗を減らせます。
次に解く問題でも、まず条件を三つに分けてから選択肢を読み、他の選択肢が条件を満たさない理由まで説明してみましょう。定義が分かったら、基本情報の過去問アプリで無料演習できます。まだ用語の区別が曖昧なら、先に本記事の比較表と独自例題へ戻ると取り組みやすくなります。
分野全体で次に学ぶ内容を整理したい方は、基本情報の情報セキュリティ対策ガイドで学習順を確認してください。本記事の防御技術の比較と、既存記事の攻撃手法・学習計画を分けて読むと、知識をつなげながら復習できます。

コメント