基本情報でVPNを学ぶときは、「通信を暗号化する仕組み」とだけ覚えると、閉域網や専用線、HTTPSとの区別で迷いやすくなります。最初に確認したいのは、どのネットワークを使い、どことどこの間を保護し、接続後に何を許可するかの三点です。
VPNは、共有する通信基盤などの上に、論理的に分けたプライベートな接続を作る考え方です。インターネットVPNでは暗号化などを使って通信を保護しますが、通信事業者の閉域網を利用するIP-VPNもあります。VPNという名前だけで、全区間の暗号化や端末の安全まで保証されるわけではありません。
この記事では、方式の名前を並べて覚えるのではなく、在宅勤務と拠点間接続の例で保護範囲を確かめます。後半の学習用問題では、説明のどこを根拠に選択肢を判断するのかまで確認できます。市販VPNサービスの比較や、特定製品の設定手順を扱う記事ではありません。
- 通信経路とトンネルの両端を分けて描く方法
- インターネットVPNとIP-VPNを区別する観点
- IPsec・TLSと接続形態の対応を決めつけない読み方
- VPN接続後も必要な認証・権限管理の考え方
基本情報のVPNを仕組みから理解する
仮想的な専用接続という意味
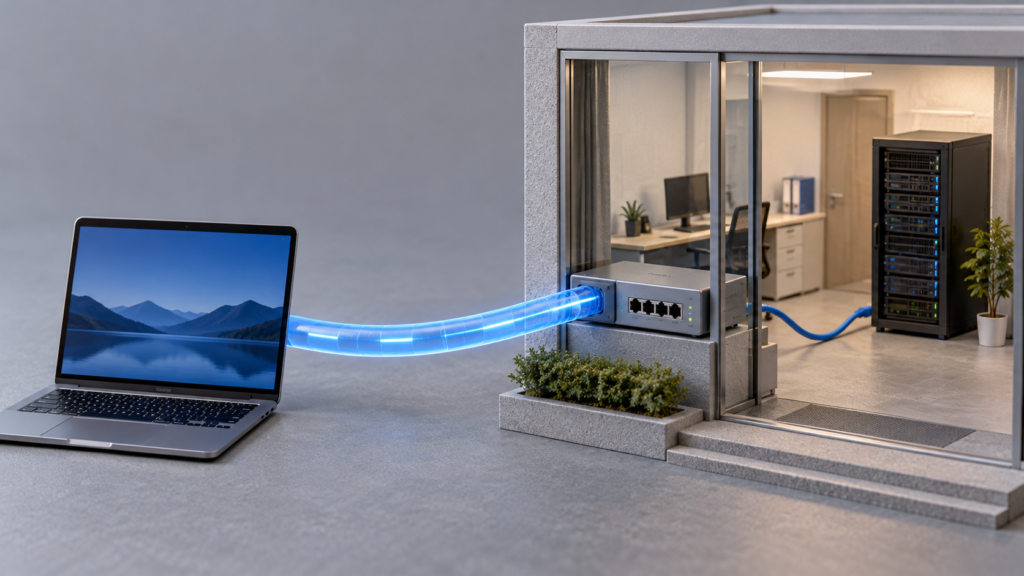
VPNはVirtual Private Networkの略です。Virtualは仮想的、Privateは私的に利用する範囲、Networkは通信網を表します。物理的な回線を自分だけが使う場合とは違い、共用する設備の上で、自分たちの通信を論理的に分けて運びます。
例えば、本社と支社が同じ通信事業者の設備を利用していても、契約や設定によって他社のネットワークから区別されれば、社内向けの通信経路として扱えます。また、インターネット越しに社外の端末と会社の装置を結ぶ場合には、暗号化や相手の認証を組み合わせて保護した経路を作れます。
ここで大切なのは、仮想的な専用接続と、物理的な専用線は同じ言葉ではないことです。専用線は回線サービスの提供形態を表し、VPNは共有基盤上に論理的な接続を作る考え方を表します。問題文に「専用線と同様に利用」とあっても、実際に一本の物理回線を占有するとは限りません。
JPNICのVPN解説も、公共のネットワークなどの上に仮想的な私的ネットワークを構築する点を説明しています。試験では「仮想だから通信を守る必要がない」など、名前から飛躍した説明を選ばないようにしましょう。
具体的には、まず紙に端末、本社側のVPN装置、社内サーバの三つを書きます。次に端末とVPN装置の間へ線を引き、そこを保護する区間として囲みます。サーバまでの残りの線がどう保護されるかは、別の条件として確認します。この描き分けが、後の暗号化範囲の問題に役立ちます。
トンネルと暗号化を分ける
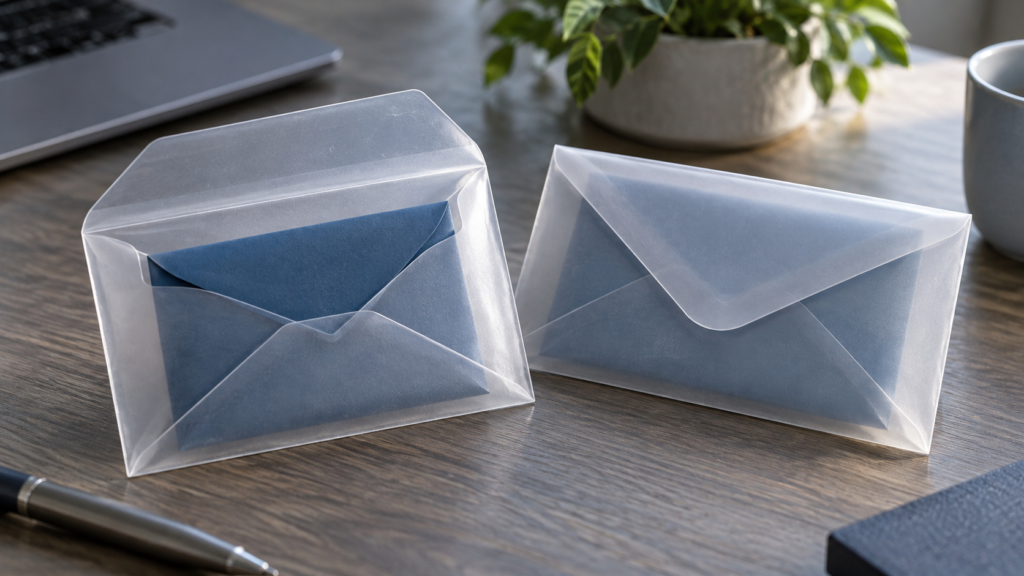
トンネリングとは、運びたい通信を別の通信の中へ包んで届ける仕組みです。内側には元の通信があり、外側には中継ネットワークを通るための情報が付きます。荷物を配送用の箱へ入れると考えると、内側と外側の役割を区別しやすいですね。
ただし、箱に入れたという事実だけでは中身を読めなくしたことになりません。カプセル化は包んで運ぶ処理、暗号化は鍵などを使い内容を読み取れなくする処理です。さらに、相手が正しいことを確かめる認証、途中で変えられていないかを確かめる完全性の保護も、区別して理解します。
学習用の例として、社外端末が社内サーバ宛てのIPパケットを送る場面を考えます。トンネルモードでは、元のIPパケットを内側へ入れ、VPN装置へ届くよう外側のIPヘッダを付けられます。途中の経路では外側の宛先を使い、終端装置が処理した後に内側の宛先に従って転送します。
この説明から分かるのは、内側と外側の宛先が異なる場合があるということです。社内サーバ宛てだからといって、インターネット上のすべての中継装置がその社内アドレスを使って転送するわけではありません。外側はVPNの終端へ運ぶため、内側は本来の通信相手へ届けるため、と役割を分けます。
暗号化されていても、通信が発生した事実や外側の配送先など、経路上で分かる情報は残ります。「内容の盗聴を防ぐ」と「通信の存在を完全に隠す」は別です。匿名性の保証や利用者の行動を完全に隠す機能まで、VPN一般の性質として広げて覚えないことが大切です。
接続形態と技術を混ぜない
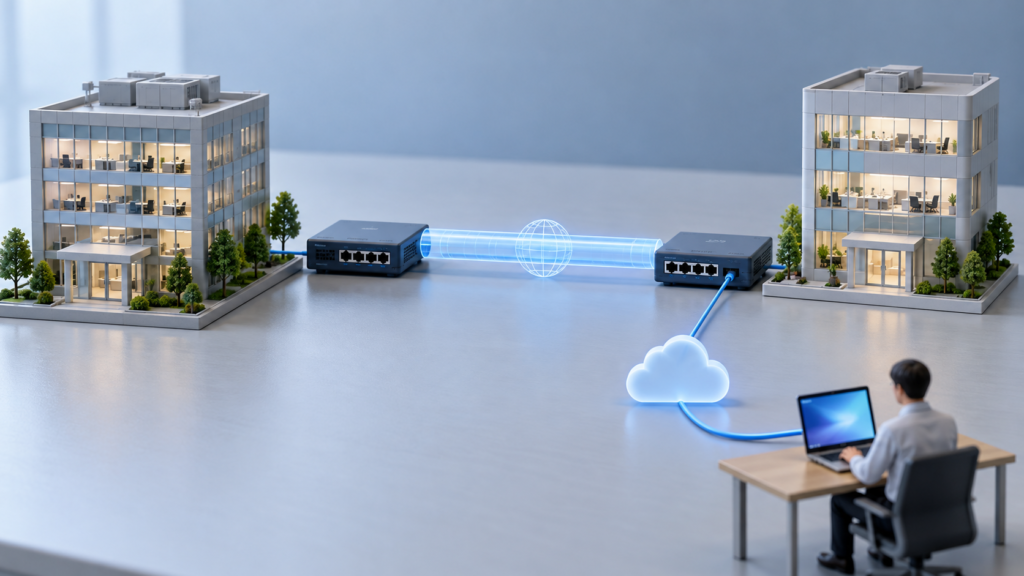
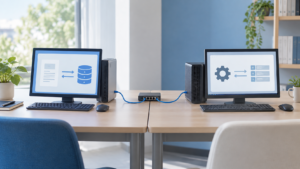
拠点間VPNは、本社と支社などのネットワークを、両拠点のVPN装置を通じて結ぶ形態です。利用者は通常の社内端末から通信し、境界の装置がトンネルを担当する構成があります。誰と誰を結ぶかを見ると、ネットワーク同士の接続と判断できます。
リモートアクセスVPNは、社外の端末などから社内資源へ接続する形態です。在宅勤務の端末と会社のVPN装置が接続する例が分かりやすいでしょう。こちらは個々の利用者や端末の認証、接続できる資源の制限が特に重要になります。
一方、IPsecやTLSは接続を実現する技術に関する言葉です。拠点間かリモートアクセスかという分類と、IPsecかTLSかという分類は、別の軸になります。「IPsecなら必ず拠点間」「リモートアクセスなら必ずTLS」と一対一に固定するのは避けましょう。
例えば、IPsecを使うリモートアクセスもあります。逆にTLSを利用する製品でも、ブラウザで特定のWebアプリだけを使う形と、専用クライアントを使ってより広い通信を通す形では動作が異なります。方式名だけでアプリのインストール要否や通信範囲を決めないことがポイントです。
CiscoのVPN基礎資料でも、拠点間とリモートアクセス、IPsecなどの標準を分けて説明しています。問題を読むときは、「接続する主体」「使う技術」「許可する範囲」の順に下線を引くと、選択肢の分類が混ざりにくくなります。
インターネットVPNと閉域網
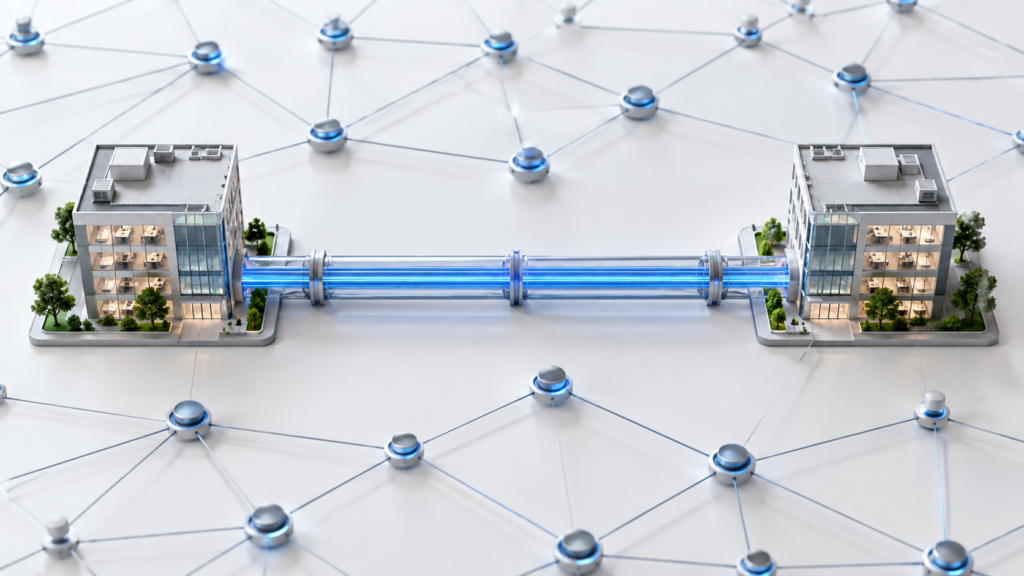
インターネットVPNは、インターネットを通信基盤にするVPNです。既存のインターネット接続を利用できる柔軟性がありますが、公衆網を通るため、暗号化や認証などによる通信の保護を考えます。どの経路も自社で管理できるわけではない、という前提が出発点です。
IP-VPNは、通信事業者の閉域IP網を利用するサービスを指すことが一般的です。インターネットと論理的に分離した事業者網の中で、契約者のネットワークを結びます。閉域という性質と暗号化という処理は別なので、IP-VPNという名前だけで端末間の通信が暗号化されていると断定できません。
NTTドコモビジネスのIP-VPN用語集は、通信事業者の閉じたIP網を利用する形を説明しています。学習では「インターネットを通るか」「事業者の閉域網を使うか」という軸で対比し、価格や性能の優劣を一律に決めつけないようにしましょう。
例えば、二つの案が「既存のインターネット回線を用い、拠点の装置間で暗号化する」と「事業者の閉域網で拠点を結ぶ」なら、前者はインターネットVPN、後者はIP-VPNを考えます。どちらもVPNでも、分離の仕方と使う網の前提が違います。
「閉域網なら脆弱性対策が不要」という選択肢は適切ではありません。内部端末の感染、不正な認証情報、設定ミスといった問題は、外部インターネットを経由するかだけでは決まらないためです。回線の分離、通信の保護、端末の防御をそれぞれの役割として整理しましょう。
基本情報のVPNを例題で見分ける
IPsecとTLSの確認ポイント
IPsecは、IPの層で通信へセキュリティ機能を提供するための仕組みです。トンネルモードでは元のIPパケット全体を包み、トランスポートモードでは元のIPヘッダを残して上位の通信を保護する、と基本形を整理します。ただし、どこが暗号化されるかは使用するプロトコルや設定にも依存します。
IPsecの構成を説明するRFC4301では、トンネルとトランスポートという二つのモードが区別されています。ここから学習上押さえたいのは、トンネルの外側にある配送用の情報まで、すべて隠されるわけではないという点です。
AHは完全性や送信元の認証などを提供し、内容の暗号化そのものは行いません。ESPは機密性などを提供できる仕組みですが、選ぶ機能やアルゴリズムによって保護内容が変わります。「IPsecを使う」という一文を、無条件にすべてを暗号化すると読み替えず、問題文のESPや暗号化という条件を確認します。
TLSは、通信相手の認証や通信内容の保護に使われる技術です。SSL-VPNという名称で説明されるVPNでも、実際にはTLSを利用する方式があります。名称にSSLが残っていることと、古いSSLの利用を推奨することは同じではありません。ここでは試験に現れる呼び方と技術の役割を分けて理解します。
暗号の方式そのものを整理したい場合は、基本情報の共通鍵・公開鍵・ハッシュの違いを先に確認すると、VPNの説明に出てくる認証と暗号化を結び付けやすくなります。鍵の細かな設定値より、何を守る機能かを先に説明できる状態を目指しましょう。
終端の先まで保護されるか
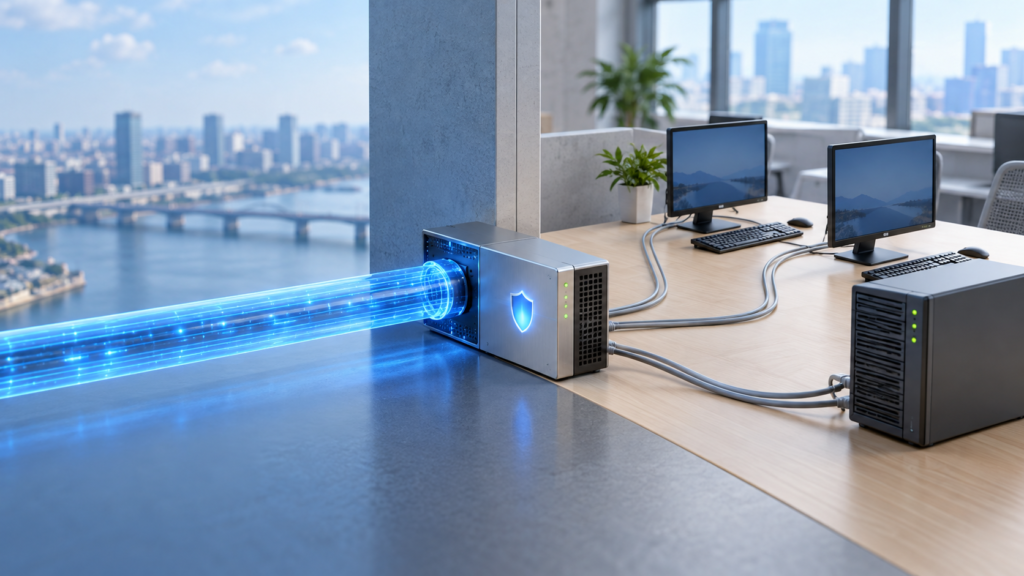
在宅端末から会社のVPN装置までを保護する構成では、トンネルの終点は会社のVPN装置です。そこから社内サーバまでの通信は、社内側の設計やアプリケーションの暗号化に従います。VPN区間が安全に設計されているという説明だけでは、社内LANの全区間まで同じ保護が続くとはいえません。
学習用の構成として、端末A、インターネット、装置G、社内サーバSをこの順に並べます。AとGの間にVPNの線を引き、GとSの間は別の線にします。「AとGの間の盗聴へ対応する」という問題ならVPNの機能で考えられますが、「GとSの間で平文を盗み見られる」という条件なら、その区間を別に評価する必要があります。
端末からサーバまでHTTPSを使っていれば、VPNとは別の層でアプリケーション通信の保護が続く場合があります。VPNとHTTPSは競合する二者択一ではなく、終端と保護範囲が異なる仕組みとして組み合わせられます。「VPNに接続しているからHTTPSは不要」と機械的に判断しないことが大切です。
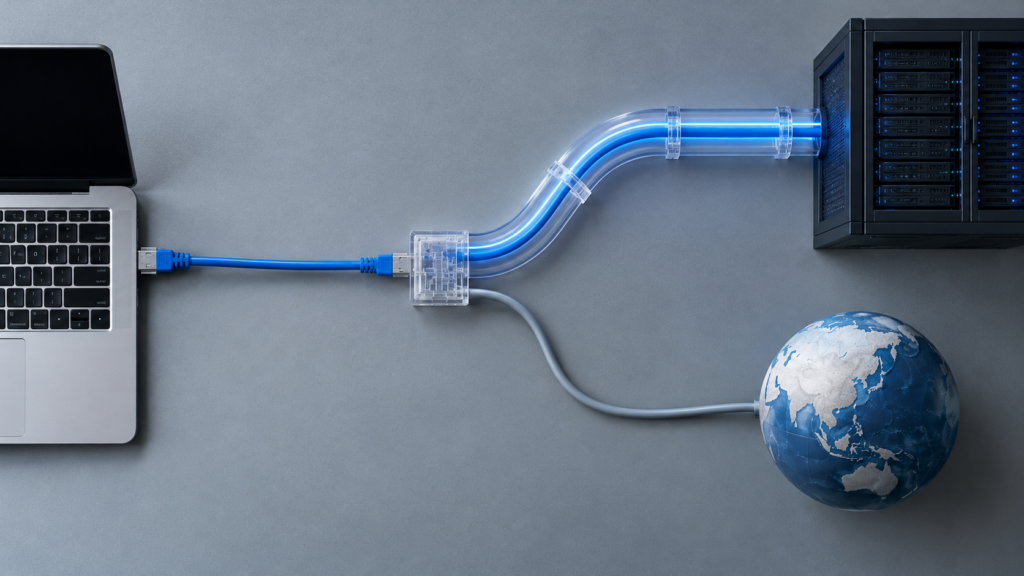
フルトンネルとスプリットトンネルにも注意しましょう。フルトンネルは対象端末の通信を広くVPN経由へ向ける構成、スプリットトンネルは社内宛てなど一定の通信だけをVPN経由にする構成です。細かな対象は設定次第なので、端末の全通信が必ずVPNを通ると決めつけないようにします。
例えば、社内システムへの経路はVPNへ、一般のWeb閲覧は自宅回線から直接という設定なら、後者が会社のVPN装置を通るとはいえません。問題文の「すべて」「社内宛てのみ」といった範囲を表す語が、正誤を変える手掛かりになります。
認証と権限管理を切り分ける
VPNの利用者認証は、接続を求める人や端末が正しいかを確認する処理です。一方、認可やアクセス制御は、その主体にどの資源の利用を認めるかを決める処理です。ログインできたことと、社内のすべてのサーバを使えることは同じではありません。
例えば、開発担当の利用者には開発環境だけを許可し、人事データのサーバは許可しないという設計があります。この場合、VPNへ接続した後にもアクセス先を制限します。通信経路を作る機能だけで、業務上の権限の妥当性まで自動的に決まるわけではありません。
多要素認証は、知識、所持、生体など異なる要素を組み合わせる考え方です。パスワードと別のパスワードを使うだけでは、異なる要素の組合せになりません。また、多要素認証で利用者を確認しても、端末の感染や許可し過ぎた権限が自動的に解消されるわけではありません。
VPN装置の更新、不要なアカウントの停止、必要最小限のアクセス許可、接続の記録と確認などは、それぞれ違う課題へ対応します。装置の脆弱性を悪用される問題に対して、回線を閉域にしたという説明だけを答えにするのは早計です。問題がどの入口・どの主体・どの資源の話かを確認しましょう。
ここでの目的は、実環境の設定をこの記事だけで決めることではありません。基本情報の学習として、盗聴対策、利用者認証、権限制御、端末対策を混同しないことです。ネットワーク全体の位置づけは、基本情報のネットワーク分野の学習ガイドへ戻ると整理できます。
接続図で解く学習用問題
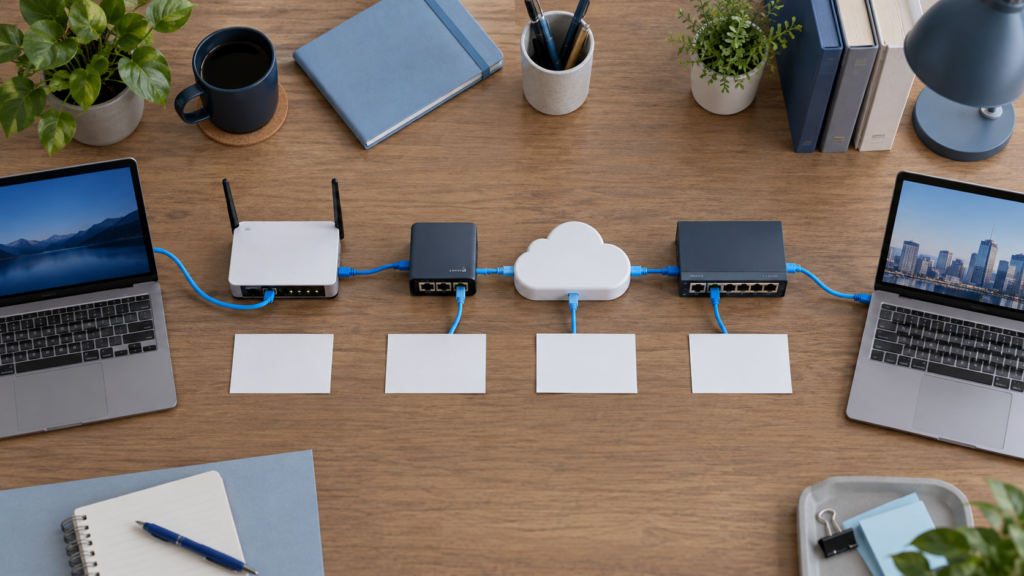
次の問題はこの記事用に作成した学習用の例です。実在する企業の構成やIPAの過去問の引用ではありません。まず「本社と支社のルータ間で、インターネットを使って暗号化した経路を構築する」という説明を考えます。接続主体は二つの拠点、使う網はインターネットなので、拠点間のインターネットVPNと整理できます。
この例で、本社ルータと本社サーバの間も必ず暗号化されるでしょうか。答えは、提示された情報だけでは分からない、です。暗号化した区間の両端がルータなら、サーバまでの残りの区間には別の条件が必要です。保護範囲を線で囲むだけで、判断の飛躍を防げます。
次に、「在宅勤務者が会社の装置へ接続し、許可された社内Webアプリだけを使う」という説明を考えます。接続形態はリモートアクセスです。ただし、この文章だけではIPsecかTLSか、ブラウザのみか専用クライアントかを確定できません。書かれていない方式を、典型例の記憶だけで補わないのがポイントです。
もう一問です。「事業者の閉域IP網で拠点を接続したため、利用者認証や端末の更新は不要である」という説明は適切でしょうか。適切ではありません。閉域網での分離は通信基盤に関する性質で、利用者の正当性や端末の脆弱性を直接解決しないためです。誤りの根拠を「なんとなく危険」ではなく、役割が異なるからと説明します。
最後に、IPsecのトンネルモードで、内側の元パケットと外側の配送用ヘッダがある場合を考えます。インターネット上でVPN装置へ運ぶために使うのは外側の情報です。元の宛先が社内サーバでも、中継網が内側のアドレスに従って配送するとは限りません。包みの内外の役割を確認できれば、カプセル化の問題にも応用できます。
解いた後は「接続主体・利用する網・保護する区間・接続後の権限」を四行で書き出してください。正解だけを覚えるより、どの条件から判断したかを再現できます。追加演習は基本情報の過去問アプリで科目や分野を選んで進められます。ここで扱った構成と同じ問題が必ず収録されている、という意味ではありません。
基本情報のVPNを整理するまとめ
VPNの問題では、まず仮想的な接続を作るという考え方を押さえ、インターネットVPNと事業者の閉域網を分けます。次に、拠点間かリモートアクセスかという接続形態と、IPsecやTLSという技術を別々に確認します。方式と用途を一対一に暗記するより、問題文の条件に沿って判定できます。
トンネルの始点と終点を描けば、どの区間が保護されるかが見えます。包んで運ぶカプセル化、内容を保護する暗号化、相手を確かめる認証、利用範囲を決める権限管理は、それぞれの役割を持っています。VPNという一語で全部を満たしたことにしないようにしましょう。
復習では、在宅端末から社内サーバまでの簡単な接続図を一つ描き、トンネルの終端、一般Webへの経路、サーバ側のアクセス制御を説明してみてください。説明できない箇所があれば、仕組みの名前を増やす前に、その区間に必要な機能を確認するのがおすすめです。
コメント